Lessons Learned: Fukushima 2011 – Wenn Redundanz keine Unabhängigkeit bedeutet

Ein Erdbeben, ein Tsunami und der gleichzeitige Ausfall mehrerer Sicherheitssysteme. Warum technische Redundanz allein keine ausreichende Sicherheit garantiert.
Am 11. März 2011 erschütterte ein Erdbeben der Magnitude 9,0 die japanische Ostküste. Der anschließende Tsunami verwüstete weite Teile der Küstenregion und traf auch das Kernkraftwerk Fukushima Daiichi.
Die Reaktoren 1 bis 3 wurden durch das Erdbeben automatisch abgeschaltet. Die externe Stromversorgung fiel aus, doch die Notstromdiesel übernahmen zunächst wichtige Versorgungsfunktionen.
Etwa 40 Minuten nach dem Erdbeben erreichten die ersten Tsunamiwellen den Standort. Weitere, wesentlich stärkere Wellen führten zu schweren Überflutungen.
Wichtige technische Einrichtungen, darunter Notstromgeneratoren, elektrische Schaltanlagen und Komponenten der Kühlsysteme, wurden beschädigt oder außer Betrieb gesetzt.
In mehreren Reaktorblöcken fielen dadurch unterschiedliche Sicherheitsfunktionen gleichzeitig aus.
Die notwendige Kühlung konnte nicht dauerhaft aufrechterhalten werden. In den Blöcken 1 bis 3 kam es zu schweren Kernschäden und Kernschmelzen. Wasserstoffexplosionen beschädigten die Reaktorgebäude der Blöcke 1, 3 und 4.
Der Unfall wurde auf der internationalen INES-Skala mit Stufe 7 eingestuft – der höchsten Kategorie.
Neben den technischen Schäden hatte die Katastrophe erhebliche Folgen für die Bevölkerung. Mehr als 100.000 Menschen mussten wegen der Freisetzung radioaktiver Stoffe evakuiert werden. Für viele Betroffene waren die sozialen, wirtschaftlichen und persönlichen Auswirkungen langfristig.
Die unmittelbaren Auslöser waren außergewöhnliche Naturereignisse.
Doch die anschließenden Untersuchungen zeigten, dass technische und organisatorische Voraussetzungen für den Schutz gegen schwere Unfallszenarien unzureichend waren.
Wie kann eine Anlage über mehrere redundante Sicherheitssysteme verfügen – und dennoch durch ein einziges Ereignis wesentliche Schutzfunktionen verlieren?
Die Antwort führt zu einem grundlegenden Prinzip des Risikomanagements:
Redundanz ist nicht dasselbe wie Unabhängigkeit.
Teil A – Die Katastrophe und ihre technischen Grundlagen
1. Was geschah am 11. März 2011?
Fukushima Daiichi bestand aus sechs Reaktorblöcken mit Siedewasserreaktoren.
Zum Zeitpunkt des Erdbebens waren die Blöcke 1, 2 und 3 in Betrieb. Die Blöcke 4, 5 und 6 waren für Wartungsarbeiten beziehungsweise Inspektionen abgeschaltet.
Die automatische Abschaltung der laufenden Reaktoren funktionierte.
Allerdings bedeutet die Abschaltung eines Kernreaktors nicht, dass keine Wärme mehr entsteht.
Auch nach dem Ende der kontrollierten Kernspaltung erzeugen radioaktive Zerfallsprozesse weiterhin Wärme.
Diese sogenannte Nachzerfallswärme muss abgeführt werden.
Ohne ausreichende Kühlung können Brennelemente überhitzen und schwere Schäden am Reaktorkern entstehen.
Die ersten Sicherheitsfunktionen waren verfügbar
Das Erdbeben führte unter anderem zum Verlust der externen Stromversorgung.
Die Notstromdiesel starteten und versorgten zunächst wichtige Sicherheitssysteme.
Der anschließende Tsunami verursachte weitreichende Überflutungen und setzte wesentliche elektrische Versorgungs- und Kühlfunktionen außer Betrieb.
Das bedeutet nicht, dass mögliche erdbebenbedingte Schäden an sämtlichen Komponenten abschließend ausgeschlossen wären. Einzelne technische Fragen wurden in den Untersuchungen unterschiedlich bewertet.
Für die hier betrachtete Fehlerkaskade ist jedoch die Überflutung durch den Tsunami von entscheidender Bedeutung.
Die Reaktorblöcke waren unterschiedlich betroffen.
| Reaktor-block | Wesentliche Folgen |
|---|---|
| Block 1 | Früher Verlust ausreichender Kühlung, schwere Kernschäden, Wasserstoffexplosion am 12. März |
| Block 2 | Notkühlung zunächst über längere Zeit verfügbar, anschließend schwere Kernschäden und Freisetzungen |
| Block 3 | Zeitweise verfügbare Notkühlung, anschließend schwere Kernschäden, Wasserstoffexplosion am 14. März |
| Block 4 | Reaktor abgeschaltet und entladen; Wasserstoffexplosion am 15. März, wahrscheinlich durch Wasserstoff aus Block 3 |
| Block 5 | Zunächst Verlust der Wechselstromversorgung; später Versorgung über den verbliebenen Notstromdiesel in Block 6 |
| Block 6 | Ein luftgekühlter Notstromdiesel blieb verfügbar und unterstützte die sichere Stabilisierung der Blöcke 5 und 6 |
Die Unterschiede zwischen den Reaktorblöcken sind wichtig.
Fukushima war kein vollständig identischer Unfallablauf in sechs Reaktoren.
Vielmehr waren mehrere Anlagen durch dasselbe äußere Ereignis betroffen, während ihre technischen Voraussetzungen und verbleibenden Schutzfunktionen unterschiedlich waren.
Quelle: IAEA, The Fukushima Daiichi Accident, Technical Volume 1, 2015.
2. Welche Sicherheitsfunktionen sollten die Reaktoren schützen?
Vereinfacht betrachtet waren mehrere Schutzfunktionen erforderlich.
Reaktorabschaltung
Bei einem schweren Störereignis wird die kontrollierte Kernspaltung durch das Einfahren der Steuerstäbe beendet.
Diese Funktion wurde beim Erdbeben erfolgreich ausgelöst.
Nachkühlung
Auch nach der Abschaltung muss die verbleibende Wärme abgeführt werden.
Dafür stehen je nach Reaktortyp und Betriebszustand unterschiedliche Kühlsysteme zur Verfügung.
Einige benötigen elektrische Energie, andere können zeitweise dampfbetrieben arbeiten.
Auch diese Systeme sind jedoch von weiteren Voraussetzungen abhängig, beispielsweise Steuerung, Ventilstellungen, Wasserverfügbarkeit und Wärmeabfuhr.
Notstromversorgung
Bei einem Ausfall des externen Stromnetzes übernehmen Notstromgeneratoren die Versorgung wichtiger Systeme.
Batterien können bestimmte Funktionen für begrenzte Zeit aufrechterhalten.
Wärmeabfuhr an die Umgebung
Die Wärme muss letztlich an eine geeignete Wärmesenke abgegeben werden.
Dafür waren in Fukushima unter anderem meerwassergekühlte Einrichtungen erforderlich.
Notfallmaßnahmen
Wenn vorgesehene Systeme ausfallen, müssen alternative Maßnahmen zur Verfügung stehen.
Dazu gehören beispielsweise mobile Stromversorgung, zusätzliche Wassereinspeisung, Druckentlastung und geeignete Notfallverfahren.
Entscheidend ist nicht nur, dass diese Funktionen einzeln vorhanden sind, sondern dass ihre notwendigen Voraussetzungen auch im Störfall verfügbar bleiben.
Teil B – Die technische Fehlerkaskade
3. Der Tsunami überstieg die Auslegungsannahmen
Die Schutzmaßnahmen des Kraftwerks waren für deutlich geringere Tsunamibelastungen ausgelegt als die, die am 11. März 2011 tatsächlich auftraten.
Die IAEA beschreibt eine Auslegung der Tsunamischutzanlagen für eine maximale Auflaufhöhe von etwa 5,5 Metern. Für die besonders starke zweite Tsunamiwelle nennt sie eine Auflaufhöhe von ungefähr 14 bis 15 Metern.
Bei solchen Angaben müssen Messort, Höhenbezugssystem und technische Messgröße berücksichtigt werden. Eine Auslegungshöhe, ein Wasserstand, eine Wellenhöhe und eine lokale Überflutungshöhe sind nicht automatisch unmittelbar vergleichbar.
Für die Unfallanalyse ist jedoch eindeutig:
Die tatsächliche Tsunamibelastung überstieg die berücksichtigte Auslegung erheblich.
Die Wassermassen überwanden die Schutzmaßnahmen und drangen in wichtige Anlagenbereiche ein.
Waren größere Tsunamis zuvor nicht vorstellbar?
Bereits vor 2011 lagen Hinweise und Berechnungen vor, die größere Tsunamibelastungen als die bisher berücksichtigten Werte nahelegten.
TEPCO führte 2008 eine Modellrechnung durch, die unter bestimmten Annahmen für Fukushima Daiichi zu einem Wert von 15,7 Metern kam.
Diese Berechnung war keine sichere Vorhersage des konkreten Tsunamis von 2011.
Über die Belastbarkeit der Annahmen und die daraus abzuleitenden Maßnahmen bestand keine Einigkeit.
Die späteren Untersuchungen kritisierten jedoch, dass Erkenntnisse über mögliche schwerere Tsunamis nicht rechtzeitig zu ausreichenden Schutzmaßnahmen führten.
Die entscheidende Managementfrage
Technische Anlagen und Managementsysteme beruhen immer auf Annahmen.
Die kritische Frage lautet deshalb:
Was geschieht, wenn neue Erkenntnisse zeigen, dass eine bisherige Auslegungsannahme möglicherweise nicht mehr ausreichend ist?
Wer bewertet die neue Information?
Wer entscheidet über Maßnahmen?
Und wie wird nachvollzogen, ob das verbleibende Risiko angemessen behandelt wurde?
Quellen: IAEA, Technical Volume 1; NAIIC Report, 2012; TEPCO-Untersuchungsunterlagen.
4. Ein Ereignis setzt mehrere Notstromsysteme außer Betrieb
Nach dem Erdbeben starteten die Notstromdiesel.
Damit war zunächst eine wichtige Redundanz vorhanden: Fällt die externe Stromversorgung aus, übernehmen interne Stromquellen.
Der Tsunami traf jedoch nicht nur einen einzelnen Generator.
Er überflutete mehrere Notstromgeneratoren, elektrische Verteilungseinrichtungen und zugehörige Hilfssysteme.
Auch Meerwasserpumpen und andere Komponenten der Wärmeabfuhr wurden beschädigt.
Unmittelbar nach dem Tsunami verloren die Blöcke 1 bis 5 ihre verfügbare Wechselstromversorgung.
Ein luftgekühlter Notstromdiesel in Block 6 blieb funktionsfähig. Über eine Verbindung konnte er später auch zur Versorgung von Block 5 beitragen.
Was war das eigentliche Problem?
Mehrere Stromquellen waren vorhanden.
Aber wesentliche Teile dieser Stromversorgung waren gegenüber derselben äußeren Gefährdung verwundbar.
Die Systeme waren hinsichtlich ihrer Funktion redundant, jedoch nicht ausreichend gegen eine gemeinsame Überflutungsursache geschützt.
Das ist ein typischer Fall eines Common Cause Failure: Mehrere Komponenten oder Systeme werden durch eine gemeinsame Ursache beeinträchtigt.
Drei Arten gemeinsamer Ausfallursachen
| Art | Beispiel |
|---|---|
| Gemeinsame äußere Einwirkung | Hochwasser beschädigt mehrere Generatoren und Schaltanlagen |
| Gemeinsame Abhängigkeit | Zwei Systeme benötigen denselben Stromverteiler oder Identitätsdienst |
| Gemeinsamer systematischer Fehler | Dieselbe fehlerhafte Software oder Auslegung beeinträchtigt mehrere redundante Komponenten |
Die Begriffe werden in unterschiedlichen sicherheitstechnischen Analyseverfahren nicht immer identisch abgegrenzt.
Für unsere Betrachtung ist entscheidend, dass alle drei Mechanismen zu Mehrfachausfällen führen können.
Redundanz schützt nur gegen die Ausfallursachen, für die sie tatsächlich ausgelegt ist.
5. Der Verlust der Kühlung führte zu schweren Kernschäden
Nach dem Ausfall der Stromversorgung standen wichtige Kühl- und Steuerungsfunktionen nicht mehr oder nur eingeschränkt zur Verfügung.
In Block 1 ging die ausreichende Kühlung vergleichsweise schnell verloren.
In den Blöcken 2 und 3 konnten dampfbetriebene Systeme die Kühlung zunächst länger aufrechterhalten.
Schließlich reichten jedoch auch dort die verbleibenden Möglichkeiten nicht mehr aus.
Die Nachzerfallswärme führte zur Überhitzung der Brennelemente.
Es kam zu schweren Kernschäden und Kernschmelzen.
Bei hohen Temperaturen reagierte Wasserdampf mit dem Zirkonium der Brennelementhüllrohre.
Dabei entstand Wasserstoff.
Dieser gelangte unter anderem in Reaktorgebäude und bildete dort explosionsfähige Gemische.
In den Blöcken 1, 3 und 4 kam es zu Wasserstoffexplosionen.
Die besondere Situation in Block 4
Der Reaktor in Block 4 war zum Unfallzeitpunkt abgeschaltet und entladen.
Nach späteren Untersuchungen gelangte Wasserstoff wahrscheinlich aus Block 3 über eine gemeinsame Verbindung des Abgas- beziehungsweise Lüftungssystems in das Gebäude von Block 4.
Auch hier zeigte sich eine kritische Abhängigkeit zwischen Anlagenteilen, die bei einer Betrachtung ausschließlich einzelner Reaktorblöcke leicht übersehen werden kann.
Die technische Fehlerkaskade
| Ereignis | Betroffene Schutzfunktion | Folge |
|---|---|---|
| Erdbeben | Externe Stromversorgung | Notstromdiesel übernehmen |
| Tsunami | Überflutungsschutz | Wasser dringt in wichtige Anlagenbereiche ein |
| Überflutung | Notstrom und elektrische Verteilung | Mehrere Stromversorgungsfunktionen fallen gleichzeitig aus |
| Überflutung | Meerwasserkühlung und Wärmeabfuhr | Wichtige Voraussetzungen für die Kühlung entfallen |
| Verlust der Versorgung | Reaktorkühlung und Instrumentierung | Kühlung und Überwachung werden erheblich beeinträchtigt |
| Unzureichende Kühlung | Beherrschung der Nachzerfallswärme | Kernschäden und Wasserstoffbildung |
| Wasserstoffansammlung | Schutz vor Explosionen | Schwere Gebäudeschäden und zusätzliche Erschwernisse der Notfallmaßnahmen |
Die Tabelle ist eine vereinfachte Gesamtdarstellung. Die konkreten Abläufe unterschieden sich zwischen den Reaktorblöcken.
Teil C – Wenn Redundanz keine Unabhängigkeit bedeutet
6. Redundanz, Diversität und Unabhängigkeit
Redundanz ist ein wichtiges technisches Sicherheitsprinzip.
Wenn eine Komponente ausfällt, soll eine andere ihre Funktion übernehmen.
Doch Redundanz allein beantwortet nicht die Frage, ob mehrere Komponenten durch dieselbe Ursache ausfallen können.
Beispiel 1 – Redundante Stromversorgung
Zwei Notstromgeneratoren sind vorhanden.
Beide befinden sich in überflutungsgefährdeten Räumen.
Ein Wassereinbruch kann beide außer Betrieb setzen.
Beispiel 2 – Redundante IT-Infrastruktur
Zwei Rechenzentren sind vorhanden.
Beide nutzen denselben zentralen Identitätsdienst.
Wird dieser Dienst kompromittiert oder fällt vollständig aus, können beide Rechenzentren betroffen sein.
Beispiel 3 – Redundante Datensicherung
Ein Unternehmen erstellt tägliche Backups auf zwei unterschiedlichen Speichersystemen.
Beide Systeme sind über dieselben Administrationskonten erreichbar.
Ein Angreifer mit diesen Berechtigungen kann möglicherweise beide Sicherungssysteme manipulieren.
In allen drei Fällen ist Redundanz vorhanden.
Die Schutzwirkung gegen eine gemeinsame Ausfallursache ist jedoch begrenzt.
Drei ergänzende Eigenschaften
Eigenschaft - Bedeutung
Redundanz - Mehrere Komponenten können dieselbe Funktion übernehmen
Diversität -Unterschiedliche technische Lösungen reduzieren bestimmte gemeinsame Fehlerursachen
Unabhängigkeit - Ein Fehler oder Ereignis soll nicht gleichzeitig mehrere Schutzfunktionen beeinträchtigen
Diese Eigenschaften ergänzen sich.
Diversität und Unabhängigkeit sind allerdings keine absoluten Zustände. Sie müssen immer im Hinblick auf konkrete Gefährdungen und Abhängigkeiten bewertet werden.
Die entscheidende Frage lautet nicht nur, wie viele Sicherheitssysteme vorhanden sind, sondern welche Ursachen sie gleichzeitig außer Kraft setzen können.
7. Defence in Depth – Mehrere Schutzebenen mit gemeinsamen Schwachstellen
In der nuklearen Sicherheit wird das Prinzip Defence in Depth verwendet.
Es sieht mehrere aufeinander abgestimmte Schutzebenen vor.
Dazu gehören unter anderem:
- Vermeidung von Störungen
- Beherrschung von Betriebsabweichungen
- Kontrolle schwerwiegender Störfälle
- Begrenzung der Auswirkungen schwerer Unfälle
- Notfallvorsorge und Schutz der Bevölkerung
Eine Schutzebene ist nicht mit einer einzelnen technischen Komponente gleichzusetzen.
Sie kann aus technischen, organisatorischen und personellen Maßnahmen bestehen.
Fukushima zeigte, dass mehrere Schutzebenen durch ein gemeinsames äußeres Ereignis beeinträchtigt werden können.
Die Überflutung wirkte sich nicht nur auf die Stromversorgung aus.
Sie beschädigte gleichzeitig Hilfssysteme, Instrumentierung und weitere Einrichtungen, die für die Wiederherstellung der Kühlung benötigt wurden.
Auch die Notfallmaßnahmen waren erschwert, weil Straßen, Gebäude und technische Infrastruktur beschädigt waren.
Übertragung auf Informationssicherheit
Eine Firewall, ein Monitoring-System, ein Backup und ein Notfallplan erfüllen unterschiedliche Aufgaben.
Sie sind nicht automatisch gleichwertige oder voneinander unabhängige Schutzebenen.
Wenn beispielsweise mehrere Maßnahmen denselben zentralen Administrationsdienst voraussetzen, kann dessen Ausfall oder Kompromittierung mehrere Schutzfunktionen gleichzeitig beeinträchtigen.
Das Prinzip lautet deshalb:
Schutzebenen müssen auch hinsichtlich ihrer gemeinsamen Voraussetzungen und Abhängigkeiten untersucht werden.
Teil D – Die organisatorischen Ursachen
8. Eine Naturkatastrophe – aber auch ein organisatorisches Versagen
Die unabhängige Untersuchungskommission des japanischen Parlaments, die Fukushima Nuclear Accident Independent Investigation Commission (NAIIC), veröffentlichte 2012 ihren Bericht.
Sie bezeichnete die Nuklearkatastrophe ausdrücklich als manmade disaster – als menschengemachte Katastrophe.
Diese Aussage bedeutet nicht, dass das Erdbeben oder der Tsunami menschengemacht waren.
Die Kommission argumentierte vielmehr, dass die Verwundbarkeit der Anlage und die unzureichende Vorbereitung auf schwere Unfälle wesentlich auf organisatorische und regulatorische Versäumnisse zurückzuführen waren.
Sie kritisierte unter anderem:
- Unzureichende Berücksichtigung bekannter Gefährdungen
- Verzögerte Umsetzung notwendiger Schutzmaßnahmen
- Unzureichende Vorbereitung auf schwere Unfallszenarien
- Schwächen bei Verantwortlichkeiten und Entscheidungsprozessen
- Mangelnde Unabhängigkeit der staatlichen Aufsicht gegenüber den Betreibern
Die Kommission beschrieb die grundlegenden Ursachen als Probleme der organisatorischen und regulatorischen Systeme, nicht als bloße Fehler einzelner Beschäftigter.
Warum ist das für Managementsysteme wichtig?
Ein Unternehmen kann über umfangreiche technische Dokumentation, festgelegte Verantwortlichkeiten und formale Risikobewertungen verfügen.
Trotzdem können wesentliche Risiken unzureichend behandelt werden.
Das ist besonders kritisch, wenn neue Erkenntnisse zwar bekannt sind, aber nicht zu überprüfbaren Entscheidungen und wirksamen Maßnahmen führen.
Ein Risikomanagementsystem ist nicht schon deshalb wirksam, weil Risiken dokumentiert werden.
Entscheidend ist, ob relevante Erkenntnisse zu angemessenen Entscheidungen und gegebenenfalls zu Veränderungen führen.
Quelle: National Diet of Japan, NAIIC Report, 2012, insbesondere Executive Summary und Schlussfolgerungen.
9. Wenn Risikoannahmen nicht ausreichend hinterfragt werden
Technische Anlagen werden auf Grundlage bestimmter Annahmen geplant.
Beispielsweise:
- Welche Erdbebenstärke ist zu berücksichtigen?
- Welche Überflutungshöhe ist möglich?
- Wie lange darf die externe Stromversorgung ausfallen?
- Welche technischen Einrichtungen können gleichzeitig betroffen sein?
- Welche Unterstützung steht im Notfall zur Verfügung?
Solche Annahmen sind unvermeidlich.
Sie müssen jedoch überprüft werden, wenn neue Erkenntnisse vorliegen.
Ein Beispiel aus der Informationssicherheit
Ein Unternehmen bewertet den vollständigen Ausfall seines Cloud-Dienstleisters als sehr unwahrscheinlich.
Daher wird keine unabhängige Wiederherstellungsmöglichkeit vorgesehen.
Einige Jahre später zeigen größere Störungen, dass bestimmte zentrale Cloud-Dienste überregional ausfallen können.
Wird die Risikobewertung daraufhin überprüft?
Wer entscheidet über zusätzliche Maßnahmen?
Und wie wird nachvollzogen, ob die Entscheidung angemessen war?
Die zentrale Erkenntnis
Eine Risikobewertung ist keine dauerhafte Bestätigung früherer Annahmen.
Sie muss neue Informationen, Veränderungen und relevante Erfahrungen berücksichtigen.
Teil E – Die Bedeutung für BCM und Informationssicherheit
Die folgenden IT- und BCM-Beispiele setzen industrielle IT-Systeme nicht mit nuklearen Sicherheitssystemen gleich.
Sie veranschaulichen das allgemeine Prinzip gemeinsamer Abhängigkeiten und Ausfallursachen.
10. Business Continuity Management: Was passiert, wenn mehrere Ressourcen gleichzeitig fehlen?
Fukushima ist ein eindrückliches Beispiel für die Grenzen von Notfallplänen, die nur einzelne Ausfälle betrachten.
Ein Unternehmen kann beispielsweise folgende Szenarien vorbereitet haben:
- Stromausfall
- Netzwerkausfall
- Ausfall eines Servers
- Ausfall eines Rechenzentrums
- Nichtverfügbarkeit einzelner Mitarbeitender
Diese Szenarien sind sinnvoll.
Doch was geschieht, wenn mehrere davon gleichzeitig eintreten?
Beispiel: Großflächige Überschwemmung
Ein Rechenzentrum wird überflutet.
Die externe Stromversorgung fällt aus.
Die Notstromgeneratoren sind ebenfalls betroffen.
Die Telekommunikationsverbindungen fallen aus.
Zufahrtswege sind nicht mehr nutzbar.
Mehrere Mitarbeitende können den Standort nicht erreichen.
Das Problem ist nicht nur die Anzahl der Ausfälle.
Die Ausfälle beeinflussen sich gegenseitig und erschweren die Wiederherstellung.
Was bedeutet das für die Business Impact Analyse?
Eine BIA sollte nicht mit einer technischen Gefährdungsanalyse verwechselt werden.
Sie untersucht insbesondere die Auswirkungen einer Unterbrechung von Geschäftsaktivitäten und die erforderlichen Ressourcen.
Die Risikoanalyse und die Entwicklung von Kontinuitätsstrategien müssen ergänzend berücksichtigen, welche Ressourcen durch gemeinsame Ursachen gleichzeitig ausfallen können.
| Kritische Ressource | Mögliche gemeinsame Ausfallursache |
|---|---|
| Zwei Rechenzentren | Gemeinsame Stromversorgung oder regionales Extremereignis |
| Mehrere Cloud-Anwendungen | Gemeinsamer Identitätsdienst oder zentraler Cloud-Dienst |
| Primär- und Backup-System | Gemeinsame Administrationskonten |
| Interne und externe Kommunikation | Gemeinsamer Telekommunikationsanbieter |
| Produktions- und Ersatzstandort | Gemeinsame Lieferanten oder Verkehrswege |
| Notfallorganisation | Gleichzeitige Nichtverfügbarkeit von Personal und Kommunikationsmitteln |
Die Erkenntnisse sollten in Kontinuitätsstrategien, Notfallpläne und geeignete Tests einfließen.
11. Notfallpläne müssen auch unter erschwerten Bedingungen funktionieren
Bei Fukushima waren nicht nur technische Systeme ausgefallen.
Auch die Bedingungen für die Notfallmaßnahmen waren außergewöhnlich schwierig.
Beschädigte Infrastruktur, fehlende Stromversorgung, eingeschränkte Messmöglichkeiten und hohe Strahlenbelastung erschwerten die Arbeiten.
Daraus ergibt sich eine wichtige Frage:
Kann ein Notfallplan auch dann umgesetzt werden, wenn genau die Ressourcen fehlen, die für seine Durchführung vorgesehen sind?
Beispiel aus der IT
Ein Unternehmen hat einen Notfallplan für einen Ransomware-Angriff.
Der Plan sieht vor:
- Administratoren melden sich am zentralen Identitätsdienst an.
- Sie isolieren betroffene Systeme.
- Sie starten die Wiederherstellung aus dem Backup.
- Sie informieren die Notfallorganisation über Microsoft Teams.
Doch der Angriff hat den Identitätsdienst kompromittiert.
Die Administrationskonten sind gesperrt.
Das Backup-System ist ebenfalls betroffen.
Und Teams steht wegen einer parallelen Cloud-Störung nicht zur Verfügung.
Der Notfallplan existiert.
Aber seine Voraussetzungen sind nicht mehr gegeben.
Was sollte geprüft werden?
Nicht nur, ob ein Notfallplan dokumentiert ist.
Sondern auch:
- Sind die erforderlichen Ressourcen im betrachteten Szenario verfügbar?
- Gibt es alternative Kommunikationswege?
- Sind notwendige Zugänge unabhängig abgesichert?
- Können Wiederherstellungsmaßnahmen ohne die ausgefallene Infrastruktur gestartet werden?
- Wurden die kritischen Annahmen in Übungen oder Tests überprüft?
Ein Notfalltest muss nicht sämtliche Extrembedingungen praktisch nachstellen.
Er sollte jedoch geeignete Nachweise dafür liefern, dass die vorgesehenen Maßnahmen unter den relevanten Szenariobedingungen ausreichend umsetzbar sind.
Teil F – Konformität, Wirksamkeit und Wirksamkeitsnachweis
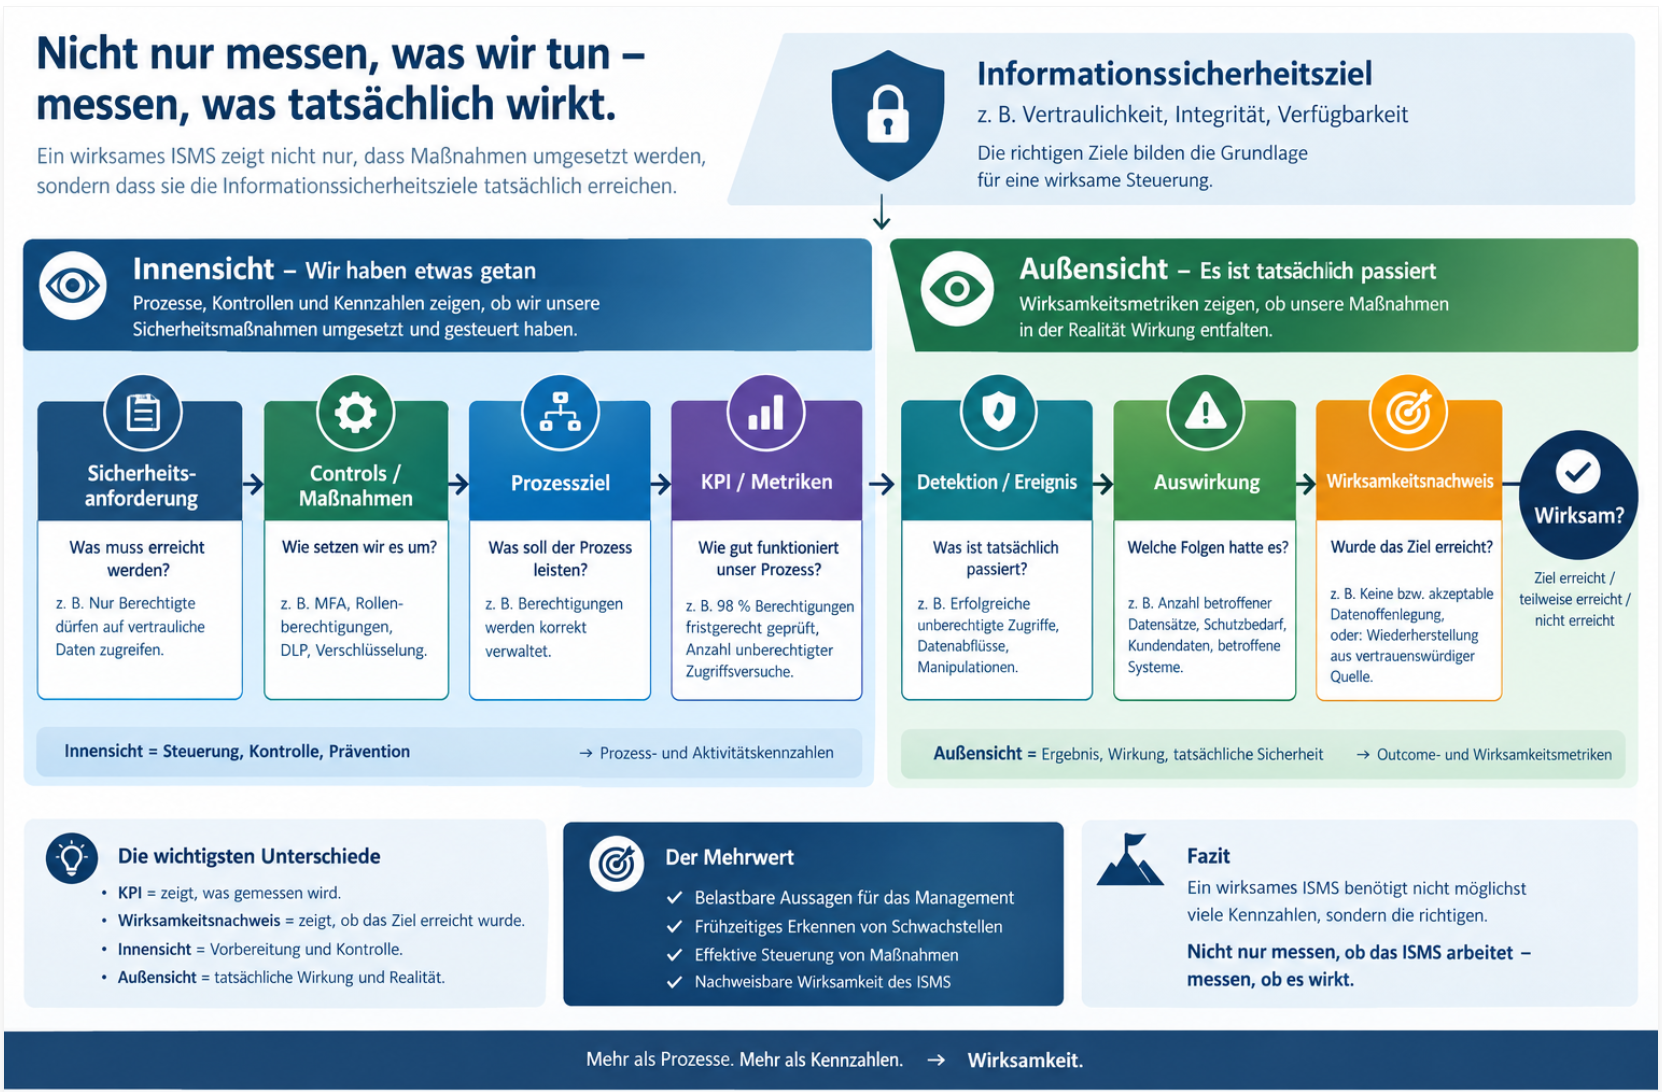
12. Drei unterschiedliche Ebenen der Sicherheitsbewertung
Fukushima zeigt, dass die Existenz technischer Schutzmaßnahmen und die Erfüllung formaler Anforderungen nicht automatisch eine ausreichende Beherrschung aller relevanten Risiken gewährleisten.
Für Managementsysteme sollten deshalb drei Ebenen unterschieden werden.
| Ebene | Leitfrage | Beispiel |
|---|---|---|
| Konformität | Werden die anwendbaren Anforderungen an Planung, Umsetzung, Betrieb und gegebenenfalls Überprüfung erfüllt? | Notstromversorgung und Notfallverfahren erfüllen die jeweils festgelegten Anforderungen |
| Wirksamkeit | Erreichen die Maßnahmen ihre beabsichtigte Schutzwirkung? | Kritische Funktionen bleiben bei den relevanten Ausfallszenarien verfügbar |
| Wirksamkeitsnachweis | Welche belastbaren Belege stützen die Bewertung? | Tests, Simulationen, technische Bewertungen und nachvollziehbare Ergebnisse |
Die drei Ebenen hängen zusammen.
Ein bestandener Funktionstest eines Notstromgenerators kann beispielsweise nachweisen, dass der Generator unter bestimmten Bedingungen startet.
Er beantwortet jedoch nicht automatisch die Frage, ob dieser Generator bei einer großflächigen Überflutung verfügbar bleibt.
Ebenso kann ein erfolgreich getestetes Backup-System seine Schutzwirkung verlieren, wenn es über dieselben kompromittierten Berechtigungen erreichbar ist wie das Primärsystem.
Was muss ein Wirksamkeitsnachweis erkennen lassen?
Ein belastbarer Nachweis sollte mindestens deutlich machen:
- Welches Szenario wurde betrachtet?
- Welche Voraussetzungen und Randbedingungen galten?
- Welche Schutzfunktion wurde geprüft?
- Welche Erfolgskriterien waren festgelegt?
- Welche Ergebnisse wurden tatsächlich beobachtet?
- Welche relevanten Bedingungen wurden nicht geprüft?
Die Grenzen des Nachweises
Ein erfolgreicher Test belegt die Wirksamkeit innerhalb der geprüften Bedingungen.
Er ist kein automatischer Nachweis für andere Szenarien oder für sämtliche möglichen Kombinationen von Ausfällen.
Ein dokumentierter Test ist nur dann aussagekräftig, wenn auch seine Voraussetzungen und Grenzen nachvollziehbar sind.
Teil G – Was können Auditoren daraus lernen?
14. Zehn Prüfungsfragen aus dem Fukushima-Fall
1. Welche kritischen Systeme und Ressourcen verfügen über Redundanz?
Und gegen welche konkreten Ausfallursachen soll diese Redundanz schützen?
2. Welche gemeinsamen Ausfallursachen wurden untersucht?
Beispielsweise Stromversorgung, Standorte, Identitätsdienste, Netzwerke, Lieferanten oder Administrationssysteme.
3. Wie werden technische und organisatorische Abhängigkeiten dokumentiert?
Gibt es eine nachvollziehbare Übersicht kritischer Abhängigkeiten?
4. Wie werden neue Erkenntnisse in die Risikobewertung übernommen?
Welche Ereignisse, Veränderungen oder Warnsignale haben zuletzt zu einer Neubewertung geführt?
5. Wie wird die Wirksamkeit redundanter Systeme nachgewiesen?
Wurden nur einzelne Komponenten getestet oder auch relevante gemeinsame Ausfallszenarien betrachtet?
6. Welche Voraussetzungen berücksichtigen die Notfallpläne?
Sind diese Voraussetzungen auch im jeweiligen Notfallszenario realistisch und definiert?
7. Wie wird mit Risiken umgegangen, die außerhalb bisheriger Auslegungsannahmen liegen?
Wer entscheidet über zusätzliche Maßnahmen oder die Akzeptanz verbleibender Risiken?
8. Wie werden kritische Schnittstellen zwischen internen Bereichen und externen Dienstleistern gesteuert?
Wer trägt die Verantwortung für das Gesamtrisiko?
9. Wie werden Notfallübungen ausgewertet?
Führen erkannte Schwachstellen zu Maßnahmen, deren Umsetzung und Wirksamkeit überprüft werden?
10. Konkreten Fälle, in dem eine neue Erkenntnis zu einer Änderung der Risikobewertung, der Sicherheitsarchitektur oder eines Notfallplans geführt hat.
Was wurde geändert, wer hat entschieden und wie wurde die Wirksamkeit der Maßnahme bewertet?
weitere Fragen, z.B.:
Was geschieht, wenn zwei Rechenzentren gleichzeitig keinen Zugriff auf den zentralen Identitätsdienst haben?“
Die Antwort sollte nicht nur aus einer theoretischen Beschreibung bestehen…
Fazit – Redundanz ist nicht dasselbe wie Sicherheit
Die Fukushima-Katastrophe begann mit einem außergewöhnlichen Erdbeben und einem verheerenden Tsunami.
Doch die Schwere des nuklearen Unfalls war nicht allein durch die Naturereignisse bestimmt.
Die Reaktoren wurden zunächst erfolgreich abgeschaltet.
Die Notstromversorgung übernahm zunächst wichtige Funktionen.
Der anschließende Tsunami verursachte weitreichende Überflutungen und beeinträchtigte mehrere Schutzfunktionen gleichzeitig.
Die vorhandene Redundanz konnte unter diesen Bedingungen ihre vorgesehene Wirkung nicht ausreichend entfalten.
Hinzu kamen organisatorische und regulatorische Versäumnisse bei der Bewertung bekannter Risiken und der Vorbereitung auf schwere Unfallszenarien.
Daraus ergeben sich drei grundlegende Erkenntnisse.
Erstens: Redundanz allein garantiert keine Unabhängigkeit.
Mehrere Systeme können durch dieselbe Ursache gleichzeitig ausfallen.
Zweitens: Risikoannahmen müssen überprüft werden, wenn neue Erkenntnisse vorliegen.
Eine einmal festgelegte Auslegung ist kein dauerhafter Nachweis für ausreichende Sicherheit.
Drittens: Notfallmaßnahmen müssen auch unter den Bedingungen funktionieren können, für die sie vorgesehen sind.
Ein Notfallplan verliert seine Wirkung, wenn seine notwendigen Ressourcen im betrachteten Szenario nicht mehr verfügbar sind.
Für Informationssicherheit, Qualitätsmanagement und Business Continuity Management bedeutet das:
Die Anzahl vorhandener Sicherheitsmaßnahmen ist kein ausreichender Maßstab für Sicherheit.
Entscheidend sind ihre tatsächliche Schutzwirkung, ihre Abhängigkeiten und die Qualität der Wirksamkeitsnachweise.
Die wichtigste Frage aus Fukushima lautet deshalb:
„Welche gemeinsame Ursache könnte mehrere unserer wichtigsten Sicherheits- und Notfallsysteme gleichzeitig außer Kraft setzen – und haben wir dieses Szenario tatsächlich untersucht und angemessen überprüft?“
Denn mehrere Sicherheitsmaßnahmen ergeben nicht automatisch mehrere unabhängige Schutzebenen.
Normen erfüllen ist der Anfang. Wirksamkeit ist das Ziel.
Quellen und weiterführende Informationen
1. International Atomic Energy Agency (IAEA): The Fukushima Daiichi Accident (2015)
Umfassender Untersuchungsbericht zu Unfallverlauf, technischen und organisatorischen Ursachen sowie internationalen Lessons Learned.
https://www.iaea.org/publications/10962/the-fukushima-daiichi-accident
2. IAEA: The Fukushima Daiichi Accident – Technical Volume 1: Description and Context of the Accident (2015)
Technische Rekonstruktion der Ereignisse, insbesondere Abschnitt 1.3 zur Unfallentwicklung, zu den Tsunamiwellen, zur Stromversorgung und zum Verlauf der Reaktorblöcke.
https://www-pub.iaea.org/MTCD/Publications/PDF/AdditionalVolumes/P1710/Pub1710-TV1-Web.pdf
3. IAEA: The Fukushima Daiichi Accident – Technical Volume 2: Safety Assessment (2015)
Bewertung der Sicherheitsfunktionen, des Defence-in-Depth-Konzepts und der Abhängigkeiten zwischen Reaktorblöcken.
https://www-pub.iaea.org/MTCD/Publications/PDF/AdditionalVolumes/P1710/Pub1710-TV2-Web.pdf
4. National Diet of Japan: The Official Report of the Fukushima Nuclear Accident Independent Investigation Commission (2012)
Unabhängige parlamentarische Untersuchung zu organisatorischen und regulatorischen Ursachen. Besonders relevant sind die Executive Summary und die Schlussfolgerungen zur Verantwortung von Betreiber und Aufsicht.
https://www.nirs.org/wp-content/uploads/fukushima/naiic_report.pdf
5. IAEA: International Fact Finding Expert Mission of the Fukushima Dai-ichi NPP Accident (2011)
Frühe internationale Untersuchung der Ereignisse, Überflutungen und technischen Systemausfälle.
https://inis.iaea.org/records/a6wmh-jp964
6. National Academies of Sciences, Engineering, and Medicine: Lessons Learned from the Fukushima Nuclear Accident for Improving Safety of U.S. Nuclear Plants (2014)
Insbesondere Kapitel 3 und 4 zu den Auswirkungen des Erdbebens und Tsunamis sowie zum Unfallverlauf und zur Wiederherstellung der Stromversorgung.
https://www.nationalacademies.org/read/18294/chapter/7
7. International Nuclear Safety Advisory Group (INSAG): Defence in Depth in Nuclear Safety – INSAG-10 (1996)
Grundlagen zum mehrstufigen Schutzkonzept und zur Bedeutung voneinander unabhängiger Sicherheitsfunktionen.
https://www.iaea.org/publications/4718/defence-in-depth-in-nuclear-safety
8. Tokyo Electric Power Company (TEPCO): Fukushima Daiichi Accident Reports
Unterlagen des Betreibers zu technischen Ereignissen, Untersuchungen und früheren Tsunamibewertungen. Betreiberangaben sind im Zusammenhang mit den unabhängigen Untersuchungen zu bewerten.
https://www.tepco.co.jp/en/nu/fukushima-np/review/review1_1-e.html
Redaktioneller Hinweis: Die historischen Ereignisse und technischen Feststellungen beruhen auf Berichten der IAEA sowie japanischer und internationaler Untersuchungsgremien. Die Beispiele aus Qualitätsmanagement, Informationssicherheit und Business Continuity Management sowie die Auditfragen sind nachträgliche methodische Übertragungen. Sie stellen keine rückwirkende Anwendung heutiger ISO-Managementsystemnormen auf das Kernkraftwerk Fukushima Daiichi dar.
Konstantin Ziouras Blog Artikel