Erweiterte Ziele im Qualitätsmanagement (QM)
Erweiterte Qualitätsziele im Qualitätsmanagement – von der Zielsetzung zu wirksamen KPIs
Qualitätsmanagement wird häufig mit Prozessbeschreibungen, Arbeitsanweisungen, Audits und Kennzahlen verbunden. Doch ein funktionierendes QM-System sollte mehr leisten: Es soll messbar dazu beitragen, dass Produkte und Dienstleistungen die Anforderungen erfüllen, Prozesse zuverlässig funktionieren und Kundenanforderungen nachhaltig erfüllt werden.
Dafür braucht es geeignete Qualitätsziele und Kennzahlen.
Dabei ist eine wichtige Unterscheidung erforderlich:
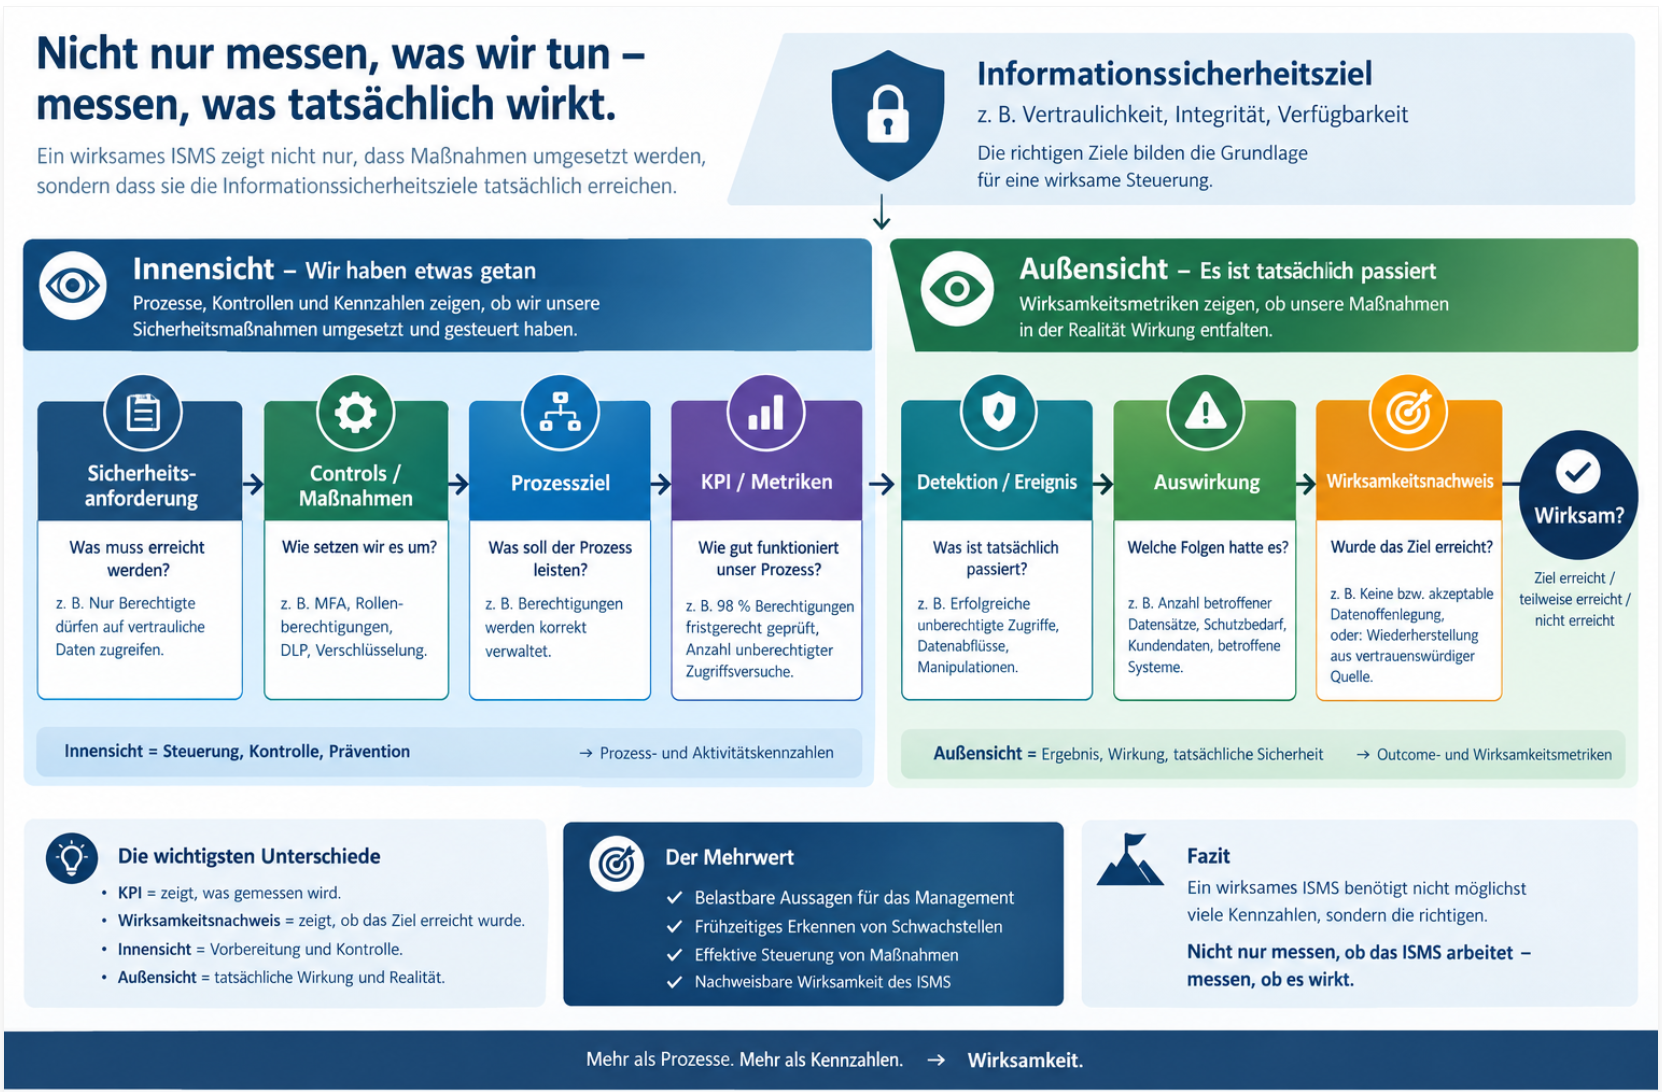
Ein KPI (Key Performance Indicator) ist nicht das Ziel. Der KPI zeigt, ob und wie gut das Ziel erreicht wird.
Ein Ziel beschreibt den gewünschten Zustand. Der KPI beschreibt, woran die Zielerreichung gemessen wird. Eine Metrik konkretisiert, wie der KPI berechnet oder beobachtet wird. Ergänzend sollte ein Zielwert festgelegt werden, damit eine Bewertung möglich wird.
Ein einfaches Beispiel:
Qualitätsziel:
Fehler in der Auftragsbearbeitung reduzieren
KPI:
Fehlerquote bei Aufträgen
Metrik:
fehlerhafte Aufträge / Gesamtzahl der Aufträge × 100
Zielwert:
≤ 1 %
Bewertung: Entwicklung über die Zeit und Wirksamkeit eingeleiteter Verbesserungsmaßnahmen
Damit wird aus einer allgemeinen Absicht ein steuerbares Qualitätsziel.
I. Welche Qualitätsziele sind für ein Unternehmen sinnvoll?
Nicht jedes Ziel ist automatisch ein klassisches Qualitätsziel. Einige Ziele betreffen unmittelbar die Qualität von Produkten, Dienstleistungen und Prozessen. Andere unterstützen das QM-System oder gehören zu übergeordneten Unternehmenszielen.
Eine sinnvolle Struktur kann daher drei Ebenen unterscheiden:
Primäre Qualitätsziele
Sie beziehen sich unmittelbar auf die Qualität und Konformität von Produkten, Dienstleistungen und Prozessen:
- Produkt- und Dienstleistungsqualität
- Kundenzufriedenheit
- Prozessqualität
- Prozessstabilität
- Fehlervermeidung
- Termintreue
- Konformität
Unterstützende Qualitätsziele
Sie schaffen die Voraussetzungen für eine nachhaltige Qualität:
- Kompetenz und Qualifikation
- Wissensmanagement
- Lieferantenqualität
- Risikomanagement
- Dokumentationsqualität
- kontinuierliche Verbesserung
Übergeordnete Unternehmens- und Managementziele
Diese Ziele können eng mit dem QM verbunden sein, gehen aber über das eigentliche Qualitätsmanagement hinaus:
- Wirtschaftlichkeit
- Innovation
- Nachhaltigkeit
- Compliance
- Flexibilität und Reaktionsfähigkeit
Gerade in einem integrierten Managementsystem (IMS) ist diese Verbindung sinnvoll. Entscheidend ist jedoch, die unterschiedlichen Zielarten nicht miteinander zu vermischen.
II. Erweiterte Qualitätsziele und geeignete KPIs
1. Prozessqualität
Ziel:
Prozesse sollen zuverlässig, effizient und fehlerarm durchgeführt werden und die definierten Anforderungen erfüllen.
Geeignete KPIs:
- Fehlerquote
- First Pass Yield
- Nacharbeitsquote
- Ausschussquote
- Prozessdurchlaufzeit
- Anzahl Prozessabweichungen
Beispielmetrik:
Fehlerhafte Vorgänge / Gesamtzahl der Vorgänge × 100
Ein einzelner KPI reicht dabei selten aus. Ein Prozess kann beispielsweise sehr schnell sein, gleichzeitig aber eine hohe Fehlerquote aufweisen. Qualität und Effizienz müssen daher gemeinsam betrachtet werden.
2. Produkt- und Dienstleistungsqualität
Dies sollte als eines der zentralen Qualitätsziele ausdrücklich betrachtet werden.
Ziel:
Produkte und Dienstleistungen erfüllen die festgelegten Anforderungen zuverlässig.
Geeignete KPIs:
- Fehlerquote
- Reklamationsquote
- Rücklaufquote
- First Pass Yield
- Nacharbeitsquote
- Anzahl kritischer Produktfehler
- Service-Level-Erfüllung
Beispiel:
Anteil fehlerfreier Produkte bei der Endprüfung ≥ 99 %.
Hier zeigt sich unmittelbar, ob das QM-System seine eigentliche Aufgabe erfüllt: konforme Ergebnisse zu erzeugen.
3. Kundenzufriedenheit
Kundenzufriedenheit ist ein klassisches Qualitätsziel und sollte nicht nur über allgemeine Umfragen betrachtet werden.
Ziel:
Die Anforderungen und Erwartungen der Kunden werden zuverlässig erfüllt.
Geeignete KPIs:
- Kundenzufriedenheitsindex
- Reklamationsquote
- Anzahl Kundenbeschwerden
- Wiederkaufsquote
- Weiterempfehlungsrate
- Erfüllungsgrad vereinbarter Service Levels
Beispielmetrik:
Kundenzufriedenheit auf einer Skala von 1–5.
Wichtig ist die Kombination aus subjektiver Wahrnehmung und objektiven Daten. Ein guter Zufriedenheitswert bedeutet beispielsweise wenig, wenn gleichzeitig die Reklamationsquote deutlich steigt.
4. Effizienz und Kosten
Wirtschaftlichkeit ist nicht automatisch ein Qualitätsziel. Ein reines Kostensenkungsziel kann sogar zu Lasten der Qualität gehen.
Sinnvoller ist daher:
Wirtschaftliche Prozesse bei gleichbleibender oder verbesserter Qualität.
Geeignete KPIs:
- Prozesskosten
- Kosten je Produkt oder Vorgang
- Durchlaufzeit
- Produktivität
- Kosten der Nichtqualität
- Nacharbeitskosten
Beispiel:
Kosten pro Auftrag reduzieren, ohne Fehlerquote und Kundenzufriedenheit zu verschlechtern.
Besonders interessant ist dabei der Cost of Poor Quality (COPQ): Welche Kosten entstehen durch Fehler, Reklamationen, Ausschuss, Nacharbeit oder Korrekturen?
5. Termintreue
Ziel:
Produkte, Dienstleistungen und vereinbarte Leistungen werden zum zugesagten Zeitpunkt erbracht.
Geeignete KPIs:
- Anteil termingerechter Lieferungen
- On-Time Delivery
- On-Time Performance
- SLA-Erfüllungsgrad
- durchschnittliche Terminabweichung
Beispielmetrik:
Termingerechte Lieferungen / Gesamtzahl der Lieferungen × 100
Für Dienstleistungen kann anstelle der Liefertermintreue beispielsweise die Erfüllung vereinbarter Service Levels betrachtet werden.
6. Fehlervermeidung – Prevention statt Detection
Ein gutes QM-System sollte Fehler möglichst verhindern, anstatt sie erst am Ende des Prozesses zu entdecken.
Ziel:
Fehler frühzeitig vermeiden und die Entstehung von Fehlern systematisch reduzieren.
Geeignete KPIs:
- First Pass Yield
- Fehlerentstehungsrate
- Nacharbeitsquote
- Ausschussquote
- Kosten der Nichtqualität
- Anteil präventiv behandelter Fehlerursachen
Die Anzahl von Feststellungen aus internen Audits ist dagegen nur eingeschränkt als KPI für Fehlerprävention geeignet. Sie zeigt zunächst, dass Abweichungen gefunden wurden – nicht, dass Fehler in den operativen Prozessen verhindert werden.
Die entscheidende Frage lautet:
Entdecken wir Fehler – oder verhindern wir, dass sie überhaupt entstehen?
7. Kontinuierliche Verbesserung
Kontinuierliche Verbesserung ist ein wesentlicher Bestandteil eines wirksamen QM-Systems.
Ziel:
Prozesse, Produkte und das Managementsystem werden kontinuierlich verbessert.
Geeignete KPIs:
- Anzahl umgesetzter Verbesserungsmaßnahmen
- Umsetzungsquote
- Durchlaufzeit von Verbesserungsmaßnahmen
- erzielte Qualitätsverbesserung
- erzielte Kosteneinsparung
- Wirksamkeit abgeschlossener Maßnahmen
Die reine Anzahl eingereichter Verbesserungsvorschläge ist nur ein Aktivitätsindikator.
100 Vorschläge sind nicht automatisch besser als zehn.
Entscheidend ist:
Welche Verbesserungen wurden umgesetzt und welche nachweisbare Wirkung haben sie erzielt?
8. Mitarbeiterkompetenz und Engagement
Menschen beeinflussen unmittelbar die Fähigkeit eines Unternehmens, konforme Produkte und Dienstleistungen zu erzeugen.
Ziel:
Mitarbeiter verfügen über die für ihre Aufgaben erforderlichen Kompetenzen und können diese wirksam einsetzen.
Geeignete KPIs:
- Erfüllungsgrad definierter Kompetenzanforderungen
- Anteil qualifizierter Mitarbeiter
- erfolgreiche Qualifikationen
- Schulungswirksamkeit
- Mitarbeiterzufriedenheit
- Engagement-Index
Die Anzahl durchgeführter Schulungen allein ist dabei wenig aussagekräftig.
Eine Schulung wurde durchgeführt – aber wurde die erforderliche Kompetenz tatsächlich aufgebaut?
Deshalb sollte neben der Schulungsaktivität auch die Wirksamkeit betrachtet werden.
9. Innovation
Innovation ist in erster Linie ein strategisches Unternehmensziel, kann aber für das QM relevant sein.
Ziel:
Neue oder verbesserte Produkte, Dienstleistungen und Prozesse werden systematisch entwickelt.
Geeignete KPIs:
- Anzahl erfolgreich eingeführter Innovationen
- Anteil neuer Produkte am Umsatz
- Time-to-Market
- Erfolgsquote von Entwicklungsprojekten
- Kundennutzen neuer Produkte
Dabei sollte nicht nur gezählt werden, wie viele Innovationen entstanden sind.
Die entscheidende Frage ist:
Erzeugt die Innovation einen nachweisbaren Nutzen für Kunden und Unternehmen?
10. Risikomanagement
Qualitätsrisiken sollten systematisch erkannt, bewertet und behandelt werden.
Ziel:
Wesentliche Qualitätsrisiken werden frühzeitig erkannt und wirksam behandelt.
Geeignete KPIs:
- Anteil bewerteter kritischer Risiken
- Anteil behandelter kritischer Risiken
- Anteil wirksam behandelter Risiken
- Anzahl wiederkehrender Fehlerursachen
- Zeit bis zur Risikobehandlung
Die Anzahl identifizierter Risiken ist dabei kein geeigneter Erfolgsindikator.
Ein Unternehmen, das plötzlich mehr Risiken erkennt, muss nicht schlechter geworden sein – möglicherweise ist lediglich die Risikoerkennung besser geworden.
Aussagekräftiger ist beispielsweise:
Anteil kritischer Risiken mit wirksamer Behandlung.
11. Lieferantenqualität
Lieferanten können einen erheblichen Einfluss auf die Qualität der eigenen Produkte und Dienstleistungen haben.
Ziel:
Lieferanten liefern zuverlässig die vereinbarte Qualität und Leistung.
Geeignete KPIs:
- Anteil fehlerfreier Lieferungen
- Reklamationsquote
- Termintreue
- Anzahl kritischer Lieferantenabweichungen
- Reaktionszeit bei Lieferantenproblemen
- Wirksamkeit von Lieferantenmaßnahmen
Eine Lieferantenbewertung sollte dabei nicht nur die Produktqualität betrachten. Je nach Lieferant können auch Termintreue, Service, Kommunikation, Informationssicherheit, Compliance, Abhängigkeit und Ausfallrisiko relevant sein.
12. Nachhaltigkeit und Umwelt
Nachhaltigkeit ist nicht automatisch ein klassisches QM-Ziel. In einem integrierten Managementsystem kann sie jedoch eine wichtige Zielgröße darstellen.
Ziel:
Ressourcen werden effizient eingesetzt und relevante Umwelt- und Nachhaltigkeitsanforderungen erfüllt.
Geeignete KPIs:
- Energieverbrauch
- Materialverbrauch
- Anteil recycelter Materialien
- Abfallmenge
- CO₂-Emissionen
- Ausschuss- und Materialverluste
Beispielsweise:
Materialverlust je produzierter Einheit
kann sowohl eine ökologische als auch eine wirtschaftliche Qualitätsdimension sichtbar machen.
13. Compliance und rechtliche Konformität
Ein Unternehmen muss seine relevanten gesetzlichen, regulatorischen und sonstigen verbindlichen Anforderungen kennen und einhalten.
Ziel:
Relevante Anforderungen werden systematisch identifiziert, bewertet, umgesetzt und überwacht.
Geeignete KPIs:
- Anzahl festgestellter Compliance-Abweichungen
- Anteil bewerteter Anforderungen
- Anteil fristgerecht umgesetzter Änderungen
- Bearbeitungszeit bei neuen Anforderungen
- Anteil geschlossener Maßnahmen
„Null Verstöße“ klingt zunächst gut, ist aber als alleiniger KPI problematisch. Nicht erkannte Verstöße würden ebenfalls als „null“ erscheinen.
Deshalb sollte zusätzlich betrachtet werden, wie systematisch Anforderungen überwacht und bewertet werden.
14. Flexibilität und Reaktionsfähigkeit
Märkte, Kundenanforderungen, Technologien und gesetzliche Anforderungen verändern sich.
Ziel:
Das Unternehmen kann relevante Veränderungen schnell und kontrolliert umsetzen, ohne die Qualität zu beeinträchtigen.
Geeignete KPIs:
- Zeit zur Umsetzung neuer Anforderungen
- Time-to-Market
- Durchlaufzeit von Änderungsanträgen
- Reaktionszeit auf Kundenanforderungen
- Zeit bis zur Umsetzung regulatorischer Änderungen
Entscheidend ist jedoch nicht allein die Geschwindigkeit.
Eine Änderung, die schnell umgesetzt wurde, aber anschließend Fehler produziert, ist kein Erfolg.
Deshalb sollte die Qualität der Umsetzung ebenfalls bewertet werden.
15. Prozessstabilität und Robustheit
Ein guter Prozess produziert nicht nur gelegentlich ein gutes Ergebnis. Er soll wiederholbar und stabil gute Ergebnisse liefern.
Ziel:
Prozesse liefern innerhalb definierter Grenzen stabile und vorhersehbare Ergebnisse.
Geeignete KPIs:
- Prozessfähigkeit
- Prozessstreuung
- Abweichungsrate
- Ausschussquote
- First Pass Yield
- Cp/Cpk, soweit statistisch sinnvoll einsetzbar
Die Standardabweichung kann ein geeignetes statistisches Maß sein, ist aber nicht für jeden Prozess automatisch der beste KPI.
Bei geeigneten Produktionsprozessen können beispielsweise statistische Prozessregelung und Prozessfähigkeitskennzahlen aussagekräftiger sein.
16. Qualität der dokumentierten Information
Dokumentation ist kein Selbstzweck. Sie soll sicherstellen, dass relevante Informationen verfügbar, verständlich, aktuell und nachvollziehbar sind.
Ziel:
Dokumentierte Informationen sind aktuell, geeignet, verfügbar und werden wirksam genutzt.
Geeignete KPIs:
- Anteil fristgerecht geprüfter Dokumente
- Anteil veralteter Dokumente
- Durchlaufzeit von Dokumentenänderungen
- Anzahl dokumentationsbedingter Fehler
- Anteil korrekt freigegebener Dokumente
Dabei reicht „100 % aktuelle Dokumente“ nicht aus.
Ein Dokument kann formal aktuell sein und trotzdem unverständlich, schwer auffindbar oder im Arbeitsprozess unbrauchbar.
Deshalb sollte auch betrachtet werden:
Wird die dokumentierte Information tatsächlich verstanden und angewendet?
17. Wissensmanagement und Kompetenzentwicklung
Wissen ist eine wesentliche Ressource eines Unternehmens. Kritisches Wissen darf nicht ausschließlich an einzelne Personen gebunden sein.
Ziel:
Relevantes Wissen wird identifiziert, verfügbar gemacht, erhalten und weiterentwickelt.
Geeignete KPIs:
- Anteil kritischer Kompetenzen mit Vertretungsregelung
- Anzahl qualifizierter Mitarbeiter je Schlüsselkompetenz
- Zeit bis zur Einarbeitung neuer Mitarbeiter
- dokumentierte Schlüsselprozesse
- Kompetenzabdeckung
Auch hier gilt:
Anzahl der Trainingsstunden ≠ Kompetenz.
Trainingsstunden messen eine Aktivität. Die eigentliche Frage lautet, ob die erforderliche Kompetenz vorhanden und im Arbeitsprozess wirksam ist.
III. Von der Kennzahl zur tatsächlichen Wirksamkeit
Eine häufige Schwäche von Managementsystemen besteht darin, dass sehr viele Kennzahlen erhoben werden, aber nur wenige wirklich zur Steuerung beitragen.
Ein Unternehmen kann beispielsweise folgende Kennzahlen vorweisen:
- 98 % der Schulungen durchgeführt
- 100 % der Dokumente geprüft
- 95 % der Audits durchgeführt
- 100 % der Lieferanten bewertet
Das klingt zunächst hervorragend.
Aber was sagen diese Zahlen über die tatsächliche Qualität aus?
Vielleicht gleichzeitig:
- steigt die Reklamationsquote,
- nimmt die Nacharbeit zu,
- wiederholen sich Fehler,
- verschlechtert sich die Kundenzufriedenheit,
- werden kritische Risiken nicht ausreichend behandelt.
Dann arbeitet das QM-System zwar – aber möglicherweise nicht wirksam genug.
Deshalb sollten Kennzahlen möglichst mehrere Ebenen abdecken.
Input
Welche Ressourcen und Voraussetzungen stehen zur Verfügung?
Beispiele:
- Schulungsbudget
- verfügbare Mitarbeiter
- Prüfmittel
- Ressourcen für Verbesserungsmaßnahmen
Prozess
Was wird tatsächlich durchgeführt?
Beispiele:
- durchgeführte Schulungen
- abgeschlossene Lieferantenbewertungen
- durchgeführte Audits
- geprüfte Dokumente
Output
Welche Ergebnisse entstehen?
Beispiele:
- Anzahl bearbeiteter Reklamationen
- abgeschlossene Verbesserungsmaßnahmen
- geprüfte Produkte
Outcome / Wirksamkeit
Welche tatsächliche Wirkung wird erzielt?
Beispiele:
- sinkende Fehlerquote
- weniger Reklamationen
- höhere Kundenzufriedenheit
- stabilere Prozesse
- geringere Kosten der Nichtqualität
- reduzierte Risiken
Gerade die letzte Ebene wird in Managementsystemen häufig unterschätzt.
IV. Eine einfache Struktur für wirksame Qualitätsziele
Für die Praxis hat sich eine einfache Kette bewährt:
Qualitätsziel → KPI → Metrik → Zielwert → Maßnahmen → Wirksamkeitsbewertung
Ein Beispiel
Element: Beispiel
Qualitätsziel: Fehler in der Auftragsbearbeitung reduzieren
KPI: Fehlerquote
Metrik: fehlerhafte Aufträge / Gesamtaufträge × 100
Zielwert: ≤ 1 %
Maßnahme: Ursachenanalyse und Prozessoptimierung
Verantwortlich: Prozessverantwortlicher
Termin : 30.06.2027
Wirksamkeitsbewertung: Fehlerquote sinkt dauerhaft unter 1 %
Damit wird aus einer abstrakten Qualitätsabsicht ein steuerbares Managementinstrument.
V. Nicht nur messen, ob das QM arbeitet – messen, ob es wirkt
Ein gutes Qualitätsmanagement sollte nicht möglichst viele Kennzahlen produzieren.
Es sollte die richtigen Kennzahlen verwenden.
Dabei sollte jede Kennzahl eine konkrete Managementfrage beantworten:
- Erreichen wir unsere Qualitätsziele?
- Erfüllen unsere Produkte und Dienstleistungen die Anforderungen?
- Sind unsere Prozesse stabil?
- Werden Fehler verhindert oder nur entdeckt?
- Sind unsere Lieferanten zuverlässig?
- Werden Risiken wirksam behandelt?
- Sind Verbesserungsmaßnahmen tatsächlich wirksam?
- Sind unsere Mitarbeiter ausreichend kompetent?
- Steigt die Kundenzufriedenheit?
- Verbessert sich die Qualität messbar?
Die entscheidende Perspektive lautet deshalb:
Nicht nur messen, ob das QM-System arbeitet – messen, ob es wirkt.
Genau darin liegt der Unterschied zwischen einem QM-System, das vor allem Dokumente, Audits und Kennzahlen verwaltet, und einem QM-System, das tatsächlich zur Qualität, Stabilität und Leistungsfähigkeit des Unternehmens beiträgt.
Ein wirksames Qualitätsmanagement verbindet deshalb Anforderungen, Ziele, Risiken, Prozesse, Kennzahlen und Verbesserungen zu einem geschlossenen Regelkreis:
Anforderung → Qualitätsziel → Prozess → KPI → Bewertung → Verbesserung → Wirksamkeitsnachweis
So wird Qualitätsmanagement von einer reinen Dokumentations- und Nachweisfunktion zu einem praktischen Steuerungsinstrument für die Organisation.
Viel Erfolg,
Ihr Konstantin Ziouras
Konstantin Ziouras Blog Artikel